
Sécurité et chiffrement
Vérifier la signature OpenPGP d’un e-mail
Comprendre correctement « Valide », « Invalide » ou « Clé de l’expéditeur inconnue ».
Condition : Après connexion, pour un message reconnu comme signé avec OpenPGP, si la fonction est activée
Pas à pas
-
Ouvrez l’e-mail signé et développez « PGP ». Choisissez « Vérifier », ou « Déchiffrer / Vérifier » si le message est aussi chiffré.
-
Lisez l’indicateur : « Signature valide », « Signature invalide » ou « Clé de l’expéditeur inconnue ».
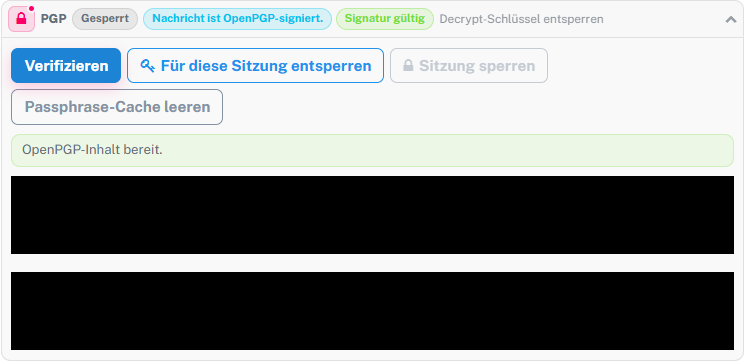
Après la vérification, lire l’état technique de la signature. -
Si la clé de l’expéditeur est inconnue, n’ajoutez une clé publique appropriée qu’après comparaison indépendante de l’empreinte, puis recommencez la vérification.
-
Si la signature est invalide, considérez le contenu et l’identité de l’expéditeur comme non établis et demandez confirmation par un canal fiable.
Ce que vous verrez ensuite
L’affichage indique l’état technique de la signature, par exemple « Signature valide ». Une signature valide montre seulement que la clé vérifiée a servi à signer. Pour établir que la clé appartient réellement à la personne indiquée, comparez indépendamment son empreinte.
Problèmes fréquents
- Sans la clé publique appropriée de l’expéditeur, la signature ne peut pas être vérifiée.
- Une signature invalide peut indiquer un contenu modifié, une mauvaise clé ou un message défectueux.
- Pour un message signé et chiffré, la clé privée appropriée doit d’abord être disponible pour le déchiffrement.
Vers la section correspondante du guide « Premiers pas avec SkyMail »